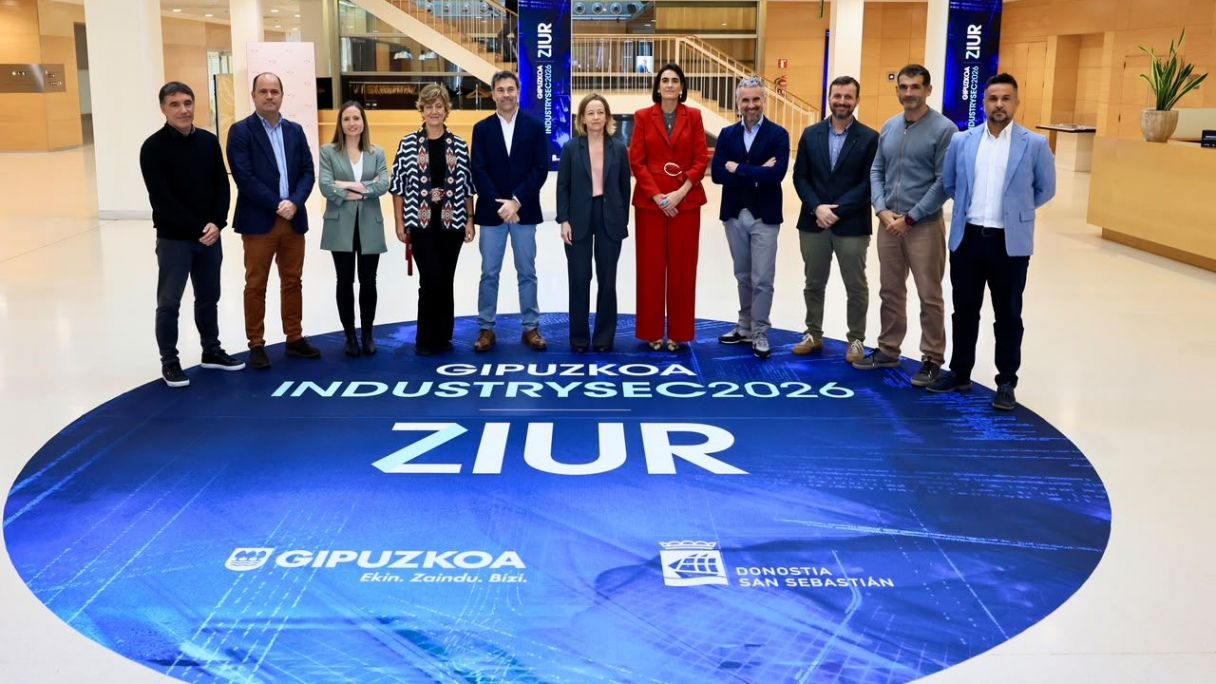
Zibersegurtasuna edozein enpresen egunerokotasunean aintzat hartzeko elementua da aspalditik. Aitzitik, AA iristeak eraldatu egin du eremu industrialen babesa egiteko modua. Aldaketa hori zer nolakoa izan den aztertu zuten atzo Industrysec jardunaldiaren VI. edizioan, Estrategiatik industriako AA planaren errealitatera izenburua zuena. Ziurrek eta Gipuzkoako Foru Aldundiak antolatuta, 290 lagunetik gora bildu zituen Ficoban eginiko topaketak, sektoreko profesionalak zein unibertsitateetako ikasleak aintzat hartuta.
Ekonomia eta enpresari buruzko informazio guztia biltzen du EnpresaBIDEAren buletinak, euskara hutsean. Egunero-egunero emailean jaso dezakezu, guztiz doan, bi minutu besterik ez dituzu behar harpidetzeko. Eta proiektu hau hazten jarrai dadin lagunduko diguzu.
"Zibersegurtasuna ez dago lotuta garaje batean dagoen hacker txanodun batekin; zibersegurtasuna kudeatzeak exekutibo teknologiko izatea eskatzen du, arriskua ulertzea eta hori txikitzea", adierazi zuen Raul Guillen Trend Microko Zibersegurtasun Estrategikoko zuzendariak. Bestela esanda, arlo tekniko hutsaren eta negozioaren arteko zubiak eraikitzea ezinbesteko dela azpimarratu zuen. "Eraso-probak (pentesting) edo talde gorriko ariketak (red teaming) abiapuntu tekniko baliagarriak diren arren, helburu nagusia negozioaren segurtasuna eta jarraitutasuna bermatzea da", zioen Trend Microkoak.
Haren ustez, eraldaketa horren erdigunean dago CISOaren (Chief Information Security Officer) profila. "Gaur egungo CISOa ez da soilik zeregin teknikoak kudeatzen dituen arduradun bat; goi-mailako zuzendaritzako exekutibo estrategikoa da, ziberarriskua enpresaren hizkuntzara itzultzeko eta erabaki kritikoetan parte hartzeko gaitasuna duena". Testuingurua hori izaki, aukera zabaltzen die backlog edo zereginen zerrenda luzea murrizteko, esposizio lehioa txikitzeko eta antzeman daitezkeen ahultasunei denbora errealean erantzuna emateko.
Konplexutasunaren eraginak
Hala ere, kudeaketa egokia egingo bada, dagoeneko ez da posible "segurtasun erreaktiboa" egitea. Izan ere, zibersegurtasunaren kudeaketan paradigma-aldaketa sakona gertatzen ari da. "Gaur egungo mehatxuen konplexutasunak eta abiadurak agerian utzi dute ahultasunak modu pasiboan kudeatzeko eredu tradizionala ez dela nahikoa", adierazi zuen Guillenek.
AAren garai honetan, beraz, "segurtasun proaktiboa" ezinbestekotzat jo liteke. Eta horretarako, erakunde modernoek arriskuak modu eraginkorrean jarri behar dituzte testuinguruan, eta gaitasuna izan behar dute azpiegitura digitalen eta industrialen babes integratua eta segurtasunaren lerrokatze estrategikoa egiteko.
Ahultasun nagusiak identifikatzea helburu
Orain gutxira arte, erakundeek zibersegurtasuna kudeatzerako garaian, aintzat hartzen zuten sisteman zenbat ahultasun zeuden, eta kanpoko eragileek emandako puntuazio orokor baten arabera ezartzen zituzten lehentasunak, askotan beren ingurune propioaren ezaugarriak aintzat hartu gabe. Guillenek azaldutakoaren arabera, egungo ikuspegiak galdera nagusia aldatu du. Garrantzitsuena ez da zenbat ahultasun dauden jakitea. "2026an 300 segurtasun ahultasun inguru ditugu egunean, 2025ean baino bi aldiz gehiago, eta erasotzaileek askoz lehenago ustiatzen dute arrakala hori. Lehen, asteak igarotzen ziren detektatzen zenetik; orain, minutuak pasatzen dira", gogorarazi zuen. Horregatik, gakoa da identifikatzea ahultasun horietatik zein diren benetan ustiagarriak eta erasogarriak erakundearen azpiegitura zehatzei dagokienez.
Zentzu horretan, Trend Mikrokoak aipatu zuen erakunde baten teknologia guztien telemetria bateratzeak —informazioaren teknologiak (IT), teknologia operatiboak (OT), lanpostuak eta gailu elektronikoak barne— ahalbidetzen duela arriskuak testuinguruan jartzea eta baliabide mugatuak mehatxu errealei aurre egitera bideratzea.
Hori bakarrik ez, mundu fisikoa eta digitala gero eta lotuago baitaude. Bestela esanda, eraso zibernetikoek ondorio fisiko, ekonomiko eta giza arlokoak izan ditzakete ingurune industrialetan eta azpiegitura kritikoetan. Guillenek hiru adibide aipatu zituen. Lehena, hornidura kateei eta industriari dagokiona. Frantziako supermerkatu sare ezagun baten kasua gogorarazi zuen, zeinak orain gutxi zibereraso baten ondorioz, 50 milioi eurotik gorako galerak izan zituen hotz kateari ezin izan baitzioten eutsi. "Kasu hori ereala da, baina eraman dezagun hori osasungintzara, garraio-sistemetara edo ur-araztegietan. Halako sistemetan gertatutako segurtasun urraketek zuzenean jar dezakete pertsonen bizitza arriskuan", plazaratu zuen.
Zibersegurtasuneko AA europarra
Mundu hiperkonektatu batean, Europak bere subiranotasun teknologikoa sendotzeko beharra gogorarazi zuen Guillenek, kanpoko potentziekiko (Estatu Batuak eta Txina) mendekotasun kritikoa murrizteko. "Horretarako, ezinbestekoa da zibersegurtasuneko adimen propioa garatzea, betiere giza kontrola eta gainbegiratzea erabaki erabakigarrien erdian mantenduz".
Era berean, lankidetza globala ere aldarrikatu zuen, Tren Microk dagoeneko egiten duena. Horrek barne hartzen du teknologia-hornitzaile nagusiekin elkarlanean aritzea (OpenAI, Anthropic, Gemini edo NVIDIA, esaterako), baita nazioarteko estandar eta aliantzetan parte hartzea ere, hala nola OWASP erakundearen adimen artifizialerako gidalerroetan edo CoSAI (Coalition for Secure AI) ekimenean.
Gehitu EnpresaBIDEA Google-ren iturri hobetsi gisa doan
Egon zaitez azken berriekin informatuta